Autentificare unică (SSO)
Un singur cont AI Hub deschide portalul și toate instrumentele tehnice. Accesul la fiecare instrument depinde de rolul din proiect.
Cum funcționează
- Utilizatorul intră pe onprem.ai-hub.cloud cu contul AI Hub.
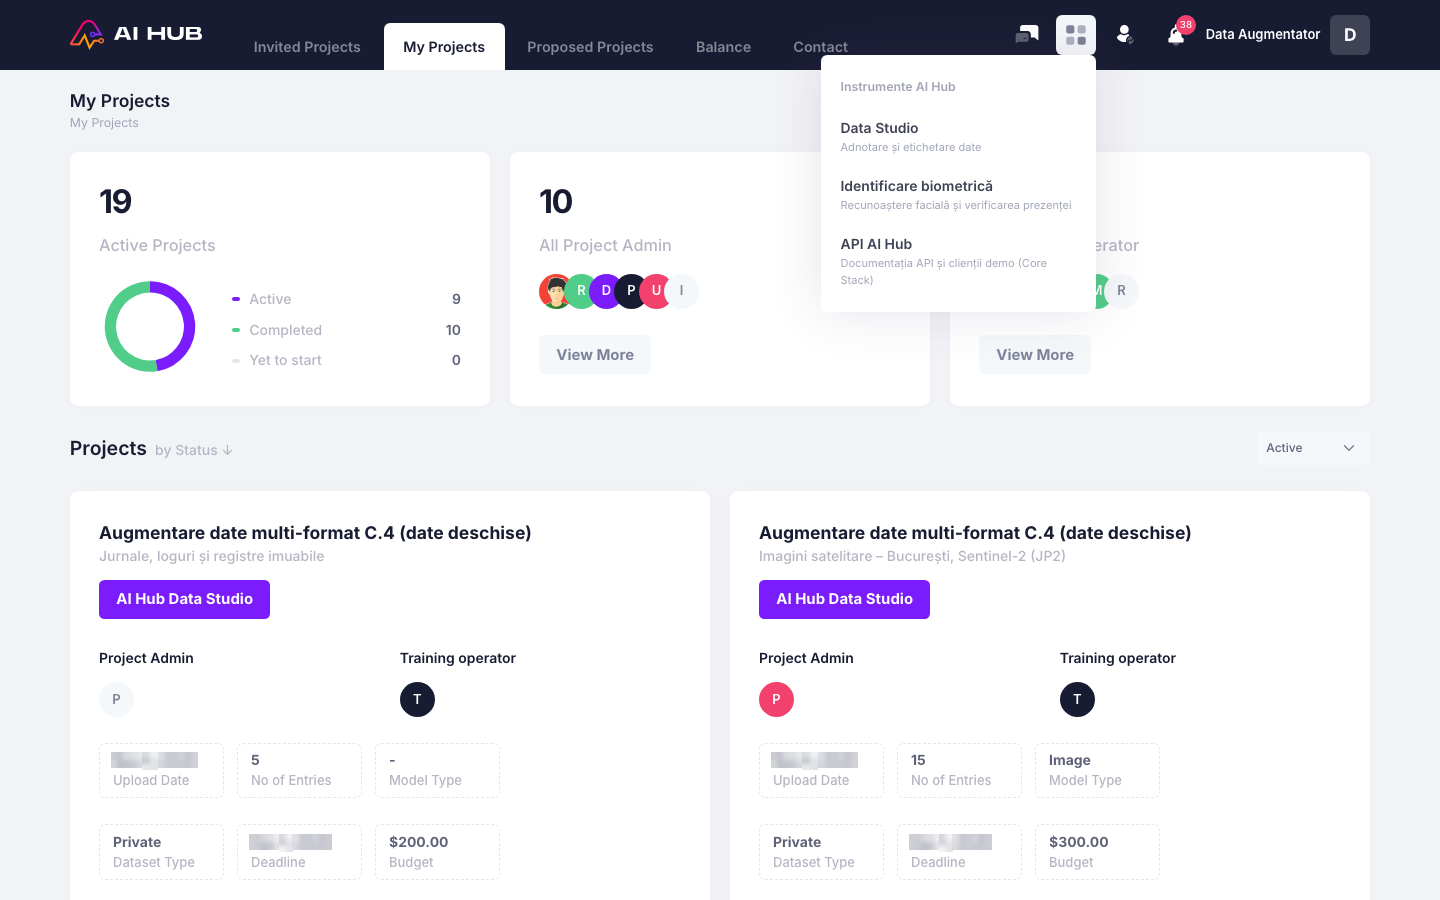
- Din bara de sus, iconița Instrumente AI Hub arată doar instrumentele permise rolului curent.
- Un click deschide instrumentul într-un tab nou, deja autentificat. Portalul transmite serviciului de autentificare token-ul sesiunii curente, semnat de backend, iar serviciul îl verifică cu cheia publică a backend-ului.
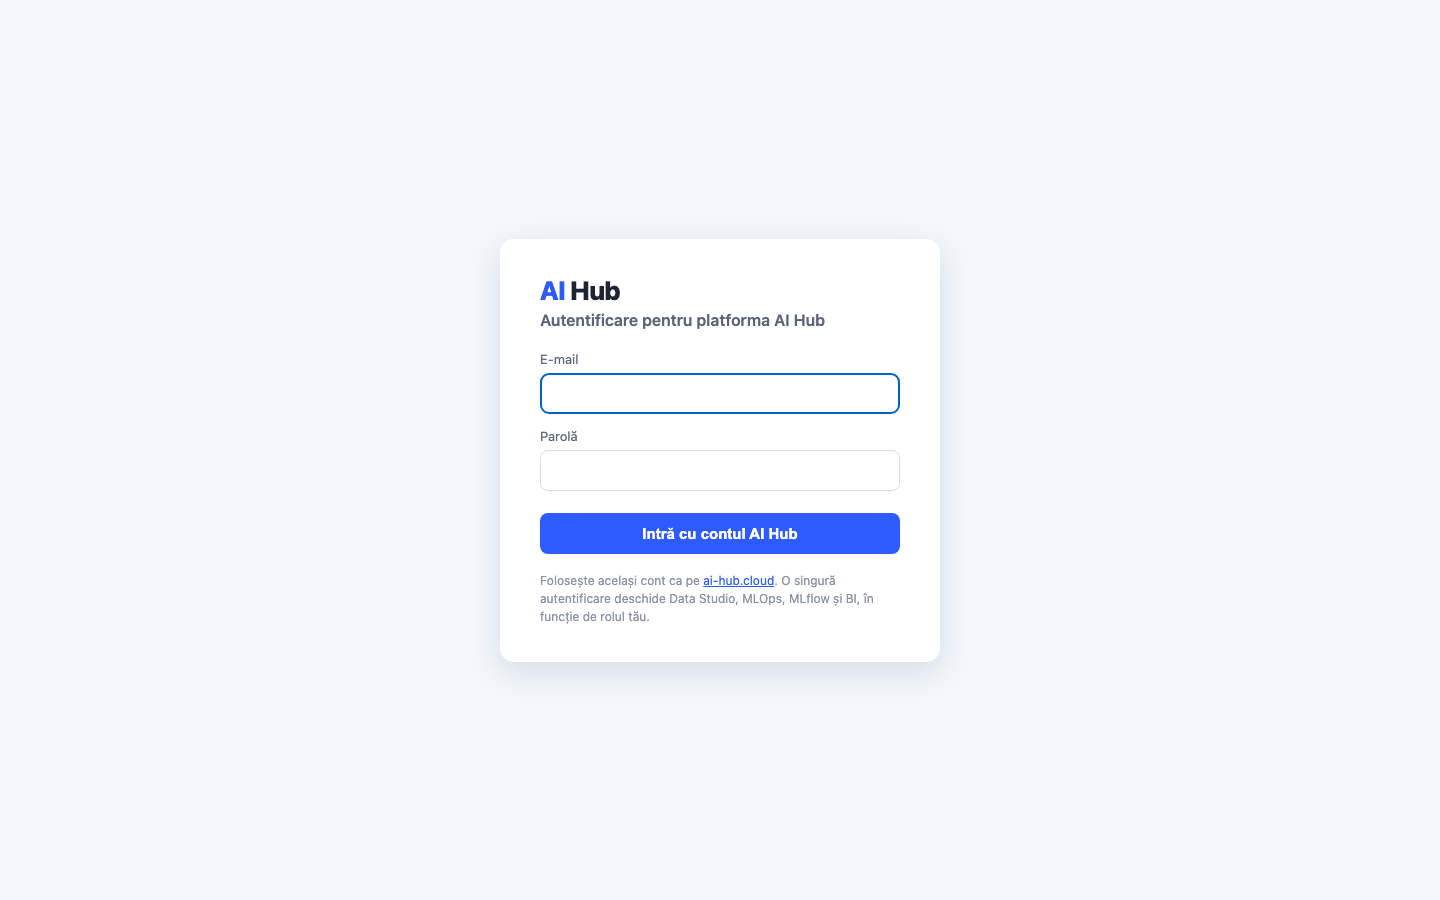
- Dacă un instrument e deschis direct (de exemplu mlflow.onprem.ai-hub.cloud), utilizatorul e trimis o singură dată la auth.onprem.ai-hub.cloud și se autentifică cu același cont.
- Sesiunea comună e valabilă pentru toate subdomeniile onprem.ai-hub.cloud. Ieșirea din orice instrument închide sesiunea comună.
Schimbarea utilizatorului
- Instrumentele folosesc sesiunea comună: ieșirea se face la auth.onprem.ai-hub.cloud/logout, apoi autentificarea cu alt cont.
- Portalul își păstrează propria sesiune în browser: pentru alt cont se folosește Sign Out din meniul de profil.
- Pentru demonstrații cu mai multe roluri în paralel: câte o fereastră privată (sau un profil de browser) pentru fiecare rol.
Cine are acces la ce
| Instrument | Result User | Project Admin | Training Operator | Data Augmentator | ML Model Developer | Data Supplier | Support |
|---|---|---|---|---|---|---|---|
| Data Studio | ✓ | ✓ | ✓ | ✓ | ✓ | ||
| MLOps (ZenML) | ✓ | ✓ | |||||
| MLflow | ✓ | ✓ | ✓ | ||||
| BI (Metabase) | ✓ | ✓ | ✓ | ||||
| Analiză video | ✓ | ✓ | ✓ | ✓ | |||
| Senzori | ✓ | ✓ | ✓ | ✓ | |||
| Identificare biometrică | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| API de inferență (demo) | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
Un utilizator fără rol pentru un instrument vede o pagină de acces refuzat, cu explicația și opțiunea de a schimba contul.
Legătura dintre proiectele AI Hub și Data Studio
În Data Studio, fiecare utilizator vede proiectele de etichetare ale dataset-urilor folosite de proiectele AI Hub în care e membru:
- Membrii luați în calcul: creatorul proiectului, membrii invitați care au acceptat și augmentatorii cu contract.
- Dataset-urile luate în calcul: cel încărcat la crearea proiectului, cele sugerate și acceptate, cele închiriate și cele din sesiunile de augmentare.
- Furnizorul de date are acces la proiectele de etichetare ale propriilor dataset-uri.
Sincronizarea rulează automat la câteva minute și imediat după fiecare autentificare.
Pentru aplicații și scripturi
Clienții programatici nu folosesc autentificarea din browser:
- API-ul platformei folosește token-ul obținut la login (JWT);
- Data Studio folosește un token API;
- MLflow folosește autentificare HTTP;
- API-ul de inferență folosește o cheie API.
Cheile se obțin de la administratorul platformei și nu sunt publicate în această documentație.
Componente tehnice
- Serviciul de autentificare: verifică parola prin API-ul AI Hub sau token-ul primit din portal, emite sesiunea comună și decide accesul pe roluri.
- nginx: pe fiecare subdomeniu protejat, fiecare cerere e verificată la serviciul de autentificare înainte de a ajunge la instrument.
- Punți pentru instrumentele cu sesiuni proprii:
- MLOps: un token de dashboard emis pentru utilizator;
- BI: o sesiune Metabase deschisă pentru utilizator;
- Data Studio: utilizatorul e identificat din antetul verificat de nginx.